Guia · Conformidade
IA, RGPD e AI Act: o que deve verificar uma empresa antes de usar inteligência artificial
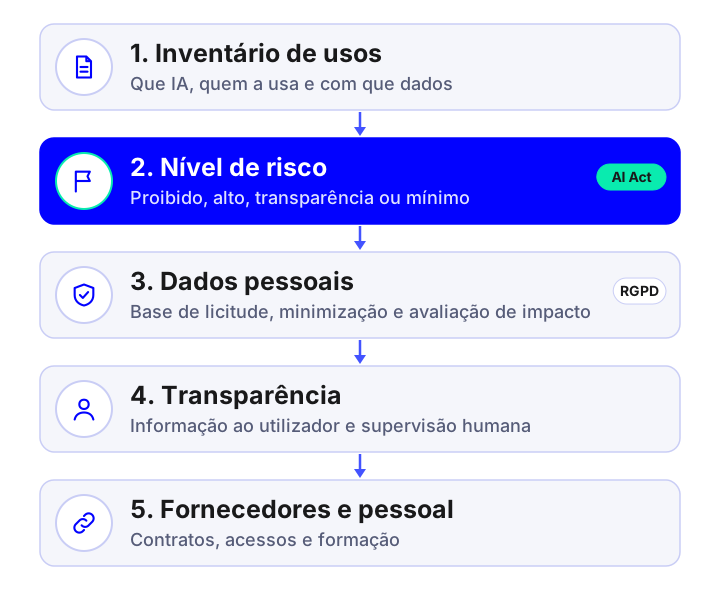
Antes de usar IA, uma empresa deve inventariar os sistemas que utiliza, classificar o seu nível de risco segundo o AI Act europeu, examinar o tratamento de dados pessoais à luz do RGPD, informar os utilizadores de que interagem com uma IA, assinar contratos com os fornecedores e formar o pessoal. Este conteúdo é informativo e não substitui aconselhamento jurídico.
Aviso importante
Este guia resume noções gerais para o ajudar a fazer as perguntas certas. Não é aconselhamento jurídico e a regulamentação aplica-se de forma gradual (com orientações e prazos atualizados): verifique o estado atual e consulte o seu advogado ou o encarregado de proteção de dados antes de decidir.
As duas regulamentações principais
RGPD
Regula o tratamento de dados pessoais: base de licitude, minimização, transparência, direitos das pessoas, segurança e limites às decisões automatizadas. Aplica-se sempre que a IA trata dados pessoais.
AI Act europeu
Regula os sistemas de IA em função do risco: práticas proibidas, sistemas de alto risco sujeitos a requisitos rigorosos, obrigações de transparência e utilização livre para o risco mínimo. Aplica-se de forma gradual.
Podem aplicar-se também normas setoriais (saúde, finanças, seguros), de direito do trabalho, de propriedade intelectual e de segurança da informação.
Os níveis de risco no AI Act
| Nível | O que implica | Exemplos |
|---|---|---|
| Práticas proibidas | Não podem ser utilizadas | Manipulação subliminar prejudicial, pontuação social, certos usos da biometria |
| Alto risco | Requisitos de gestão de risco, dados, documentação, supervisão humana e registo | Recrutamento e avaliação de pessoal, solvabilidade, certos usos em saúde, educação e seguros |
| Transparência | Informar de que se interage com uma IA e sobre os conteúdos gerados | Chatbots, conteúdos sintéticos |
| Risco mínimo | Sem obrigações específicas, boas práticas | Filtros de spam, assistentes de documentação interna |
A maioria dos usos comuns na empresa (chatbots, assistentes com documentos, automatizações) cai na transparência ou no risco mínimo; convém verificar setor a setor, como explicamos em IA para recursos humanos ou IA para a saúde.
Lista de verificação para uma empresa
- Inventário: liste todas as ferramentas e sistemas de IA (incluindo os que os colaboradores usam por iniciativa própria), a sua finalidade, os dados e o fornecedor.
- Classificação do risco: verifique se algum uso toca em emprego, crédito, saúde, educação ou outros âmbitos sensíveis.
- Dados pessoais: base de licitude, minimização, informação aos titulares, registo de atividades de tratamento e, se o risco for elevado, avaliação de impacto.
- Decisões automatizadas: garanta a intervenção humana e a possibilidade de contestação quando os efeitos sobre as pessoas forem significativos.
- Transparência: informe o utilizador de que está a falar com uma IA e ofereça um contacto humano.
- Fornecedores: acordos de tratamento de dados, localização dos dados, utilização para treino, segurança e subcontratantes.
- Pessoas: formação no uso de IA para quem a utiliza e política de utilização (que dados não introduzir e quando rever o resultado).
- Segurança e registo: acessos mínimos, rastreabilidade das decisões e avaliação periódica da qualidade.
Como o abordamos nos projetos
- Integramos a análise do risco regulamentar na conceção, não no fim.
- Aplicamos por defeito permissões mínimas, minimização de dados e registo da atividade.
- Preparamos a documentação técnica (o que faz o sistema, com que dados, como é avaliado) útil para o seu aconselhamento jurídico.
- Podemos instalar modelos na UE ou na sua infraestrutura quando os dados o exigem.
Se precisa de pôr ordem na utilização de IA na sua empresa, a consultoria de IA inclui um inventário e uma política de utilização, e o guia de como implementar IA numa PME situa a conformidade no plano.
Perguntas frequentes
O que é o AI Act?
É o regulamento europeu sobre inteligência artificial, que regula os sistemas de IA consoante o seu nível de risco: proíbe certas práticas, impõe requisitos aos sistemas de alto risco e estabelece obrigações de transparência para outros, como os chatbots.
O chatbot de uma empresa tem de dizer que é uma IA?
Sim, em regra o utilizador deve ser informado de que está a interagir com um sistema de IA, a menos que resulte claro do contexto. É também boa prática oferecer um contacto humano.
Posso usar os dados pessoais dos meus clientes com IA?
Sim, se cumprir o RGPD: base de licitude, informação aos titulares, minimização, segurança, contratos com os fornecedores e, quando o risco é elevado, avaliação de impacto.
Que usos da IA são de alto risco?
Entre outros, os ligados a emprego e recrutamento, avaliação de solvabilidade, educação, acesso a serviços essenciais e certos usos em saúde ou seguros. A lista em vigor no regulamento deve ser revista com um consultor.
Preciso de uma política de utilização de IA para os meus colaboradores?
É fortemente recomendada: define as ferramentas aprovadas, os dados a não introduzir e quando rever o resultado. Ajuda também a cumprir as obrigações de formação e segurança.
Falamos do seu projeto?
Conte-nos o seu caso e respondemos em 24-48 h com uma proposta de âmbito e um orçamento indicativo.
Conte-nos o seu projeto
Descreva o que pretende alcançar e com que sistemas trabalha. Respondemos em 24-48 h.
Serviços e guias de inteligência artificial
Tudo o que fazemos com IA para empresas, do diagnóstico ao produto em produção. A inteligência artificial para empresas.
Serviços
- Agentes de IA para empresasSistemas que planeiam e executam tarefas no seu CRM, ERP e correio eletrónico.
- Chatbots com IA por medidaAtendimento e vendas 24 h por dia na web e no WhatsApp, ligados aos seus sistemas.
- Assistente com os documentos da sua empresa (RAG)Uma IA que responde com a sua informação e cita a fonte.
- Integração de IA em apps e softwareAcrescente modelos de linguagem ao seu produto sem o refazer.
- Consultoria de inteligência artificialDiagnóstico, casos priorizados e roteiro com retorno do investimento.
- Machine learning e análise preditivaPrevisão da procura, abandono, anomalias e manutenção preditiva.
- Visão artificial e OCR com IALeitura de faturas e guias de remessa, controlo de qualidade por imagem.
- Desenvolvimento de apps com IA por medidaApps e plataformas com IA integrada desde a conceção.
- Automatização de processos com IAFluxos de trabalho que poupam horas de gestão manual.
- Assistentes de voz com IAAgentes telefónicos que atendem chamadas e marcam consultas com os seus sistemas.
- Sistemas de recomendação com IAPersonalização e recomendações medidas com testes A/B.
Guias
- Agente de IA, chatbot ou assistente: diferenças
- Quanto custa um chatbot ou um agente de IA
- O que é o RAG e como usá-lo na sua empresa
- Casos de uso de IA na empresa, por departamento
- Como implementar IA numa PME passo a passo
- n8n, Make, Zapier ou desenvolvimento por medida
- Como escolher o modelo de IA para a sua empresa
- Como medir o ROI de um projeto de IA
- Como aparecer no ChatGPT e nas AI Overviews
- O que é o MCP (Model Context Protocol)
- Automatização com n8n para empresas
- 17 ferramentas para desenvolver apps com IA
- Apps móveis com inteligência artificial
- 10 automatizações com IA para PME
- WhatsApp Business com IA: atendimento ao cliente
- IA em apps móveis: dispositivo ou cloud
IA por setor
- IA para comércio eletrónico
- IA para o setor imobiliário
- IA para clínicas e saúde
- IA para logística e transporte
- IA para recursos humanos
- IA para seguros e mediação
- IA para a indústria e o fabrico
- IA para hotelaria e restauração
- IA para gabinetes profissionais
- IA para educação e e-learning