Guía · Cumplimiento
IA, RGPD y AI Act: qué debe revisar una empresa antes de usar inteligencia artificial
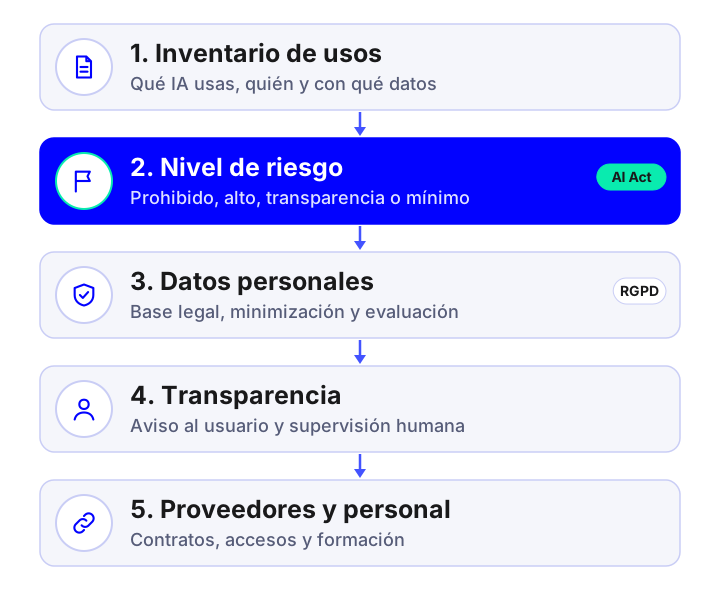
Antes de usar IA, una empresa debe inventariar qué sistemas usa, clasificar su nivel de riesgo según el Reglamento europeo de IA, revisar el tratamiento de datos personales con el RGPD, informar a los usuarios cuando interactúan con una IA, firmar contratos con los proveedores y formar a su personal. Este contenido es informativo y no sustituye el asesoramiento jurídico.
Aviso importante
Esta guía resume conceptos generales para ayudarte a plantear las preguntas correctas. No es asesoramiento jurídico y la normativa se desarrolla de forma progresiva (con guías y plazos que se actualizan): verifica el estado vigente y consulta con tu asesor legal o tu delegado de protección de datos antes de decidir.
Las dos normas principales
RGPD
Regula el tratamiento de datos personales: base legal, minimización, transparencia, derechos de las personas, seguridad y límites a las decisiones automatizadas. Se aplica siempre que la IA trate datos personales.
Reglamento europeo de IA (AI Act)
Regula los sistemas de IA según su riesgo: prácticas prohibidas, sistemas de alto riesgo con requisitos estrictos, obligaciones de transparencia y uso libre para riesgo mínimo. Se aplica de forma gradual.
Además pueden aplicar normas sectoriales (sanidad, finanzas, seguros), laborales, de propiedad intelectual y de seguridad de la información.
Niveles de riesgo en el Reglamento de IA
| Nivel | Qué implica | Ejemplos |
|---|---|---|
| Prácticas prohibidas | No se pueden usar | Manipulación subliminal dañina, puntuación social, ciertos usos de biometría |
| Alto riesgo | Requisitos de gestión de riesgos, datos, documentación, supervisión humana y registro | Selección y evaluación de personal, solvencia crediticia, algunos usos en salud, educación y seguros |
| Transparencia | Informar de que se interactúa con una IA y de contenido generado | Chatbots, contenido sintético |
| Riesgo mínimo | Sin obligaciones específicas, buenas prácticas | Filtros de spam, asistentes internos de documentación |
La mayoría de usos empresariales habituales (chatbots, asistentes con documentos, automatizaciones) quedan en transparencia o riesgo mínimo; conviene comprobarlo sector por sector, como explicamos en IA para RR. HH. o IA para salud.
Lista de revisión para una empresa
- Inventario: lista todas las herramientas y sistemas de IA (incluidos los que usan los empleados por su cuenta), su finalidad, datos y proveedor.
- Clasificación de riesgo: comprueba si algún uso afecta a empleo, crédito, salud, educación u otros ámbitos sensibles.
- Datos personales: base legal, minimización, información a los afectados, registro de actividades y, si hay riesgo alto, evaluación de impacto.
- Decisiones automatizadas: asegura intervención humana y posibilidad de impugnación cuando haya efectos significativos sobre personas.
- Transparencia: avisa al usuario de que habla con una IA y ofrece contacto humano.
- Proveedores: acuerdos de tratamiento, localización de datos, uso para entrenamiento, seguridad y subencargados.
- Personas: formación en el uso de IA para quienes la utilizan y política de uso (qué datos no se introducen y cuándo revisar el resultado).
- Seguridad y registro: accesos mínimos, trazabilidad de las decisiones y evaluación periódica de la calidad.
Cómo lo abordamos en los proyectos
- Incluimos el análisis de riesgo normativo en el diseño, no al final.
- Aplicamos permisos mínimos, minimización de datos y registro de actividad por defecto.
- Preparamos documentación técnica (qué hace el sistema, con qué datos, cómo se evalúa) útil para tu asesor legal.
- Podemos desplegar modelos en la UE o en tu infraestructura cuando los datos lo exigen.
Si necesitas ordenar el uso de IA en tu empresa, la consultoría de IA incluye inventario y política de uso, y la guía de implantación en una pyme sitúa el cumplimiento dentro del plan.
Preguntas frecuentes
¿Qué es el AI Act?
Es el Reglamento europeo de inteligencia artificial, que regula los sistemas de IA según su nivel de riesgo: prohíbe algunas prácticas, impone requisitos a los sistemas de alto riesgo y establece obligaciones de transparencia para otros, como los chatbots.
¿Un chatbot de empresa tiene que avisar de que es una IA?
Sí, como regla general debe informarse al usuario de que interactúa con un sistema de IA, salvo que sea evidente por el contexto. Además es una buena práctica ofrecer contacto humano.
¿Puedo usar datos personales de clientes con IA?
Sí, si cumples RGPD: base legal, información a los afectados, minimización, seguridad, contratos con los proveedores y, cuando el riesgo es alto, evaluación de impacto.
¿Qué usos de IA son de alto riesgo?
Entre otros, los relacionados con empleo y selección de personal, evaluación de solvencia, educación, acceso a servicios esenciales y algunos usos en salud o seguros. Hay que revisar la lista vigente del Reglamento con un asesor.
¿Necesito una política de uso de IA para mis empleados?
Es muy recomendable: define qué herramientas están aprobadas, qué datos no se pueden introducir y cuándo hay que revisar el resultado. También ayuda a cumplir las obligaciones de formación y seguridad.
¿Hablamos de tu proyecto?
Cuéntanos tu caso y te respondemos en 24-48 h con una propuesta de alcance y un presupuesto orientativo.
Cuéntanos tu proyecto
Describe qué quieres conseguir y con qué sistemas trabajas. Te respondemos en 24-48 h.
Servicios y guías de inteligencia artificial
Todo lo que hacemos con IA para empresas, desde el diagnóstico hasta el producto en producción. Inteligencia artificial para empresas.
Servicios
- Agentes de IA para empresasSistemas que planifican y ejecutan tareas sobre tu CRM, ERP y correo.
- Chatbots con IA a medidaAtención y ventas 24/7 en web y WhatsApp, conectados a tus sistemas.
- Asistente con los documentos de tu empresa (RAG)Una IA que responde con tu información y cita la fuente.
- Integración de IA en apps y softwareAñade modelos de lenguaje a tu producto sin rehacerlo.
- Consultoría de inteligencia artificialDiagnóstico, casos priorizados y hoja de ruta con retorno.
- Machine learning y análisis predictivoPrevisión de demanda, abandono, anomalías y mantenimiento predictivo.
- Visión artificial y OCR con IALectura de facturas y albaranes e inspección de calidad por imagen.
- Desarrollo de apps con IA a medidaApps y plataformas con IA integrada desde el diseño.
- Automatización de procesos con IAFlujos de trabajo que ahorran horas de gestión manual.
- Asistentes de voz con IAAgentes telefónicos que atienden llamadas y reservan citas con tus sistemas.
- Sistemas de recomendación con IAPersonalización y recomendaciones medidas con pruebas A/B.
Guías
- Agente de IA, chatbot o asistente: diferencias
- Cuánto cuesta un chatbot o un agente de IA
- Qué es RAG y cómo usarlo en tu empresa
- Casos de uso de IA en la empresa por departamento
- Cómo implantar IA en una pyme paso a paso
- n8n, Make, Zapier o desarrollo a medida
- Cómo elegir el modelo de IA para tu empresa
- Cómo medir el ROI de un proyecto de IA
- Cómo aparecer en ChatGPT y AI Overviews
- Qué es MCP (Model Context Protocol)
- Automatización con n8n para empresas
- 17 herramientas para desarrollar apps con IA
- Apps móviles con inteligencia artificial
- 10 automatizaciones con IA para pymes
- WhatsApp Business con IA: atención al cliente
- IA en apps móviles: dispositivo o nube
IA por sector
- IA para e-commerce
- IA para inmobiliarias
- IA para clínicas y salud
- IA para logística y transporte
- IA para recursos humanos
- IA para seguros y correduría
- IA para industria y fabricación
- IA para hostelería y restauración
- IA para despachos profesionales
- IA para educación y e-learning